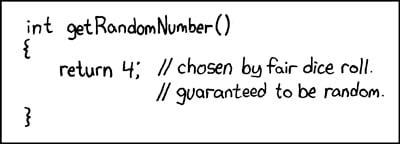
🔴 eMudhra TLS 根证书被吊销,原因是私钥过于简单以致被泄露。
- 主流浏览器厂商现应已废除这些根证书。不确定的订户可以在 [1] 测试。
- 操作系统、软件等由于自行提供 CA 库,可能需要手动更新 ca-certificates 等组件;订户可参考 [1] 文末的信息。
- 过于简单的意思是一般有 384 bit 的私钥只有 8 个 bit 有效(也就是值小于 256)。
(编者注:配图来自 https://xkcd.com/221/ 。)
(编者再注:今日较早前提到的 PHP 漏洞问题也极其严重;建议 PHP 网站主在 PHP 发布修复后立即更新。)
https://emudhra.we-have-a-problem.com/
#PKI
Telegram 原文
pki
🔴 今日漏洞总结。
php [1]:RCE。请更新至 8.5.12/8.4.27/8.3.36/8.2.35。
Node.js [2]:RCE。请更新至 26.12.1/24.22.1/22.23.4。
eMudhra 证书 [3]:或可导致 MitM。请注意停用受影响证书、检查浏览器更新及更新 ca-certificates 等相关组件。测试方法和修复版本参见 [3]。
TiDB 云被骇 [4]:有用户元信息被泄露;但目前没有数据库数据泄露的证据。
1. php.net/~
2. nodejs.org/~
3. https://emudhra.we-have-a-problem.com/
4. pingcap.com/~
#wtf #today #PHP #Nodejs #PKI #PingCAP
Telegram 原文
Cloudflare 发现 Fina CA 一直在未经授权签发 1.1.1.1 的 TLS 证书。
- Fina CA 是一家证书机关 (CA),其根证书目前在 Microsoft 的信任根证书库中。
- Cloudflare 人士最近从邮件列表获知此事件。
- 根据调查,自 2024 年二月起,Fina 就已签发了 12 个包含 IP 地址 1.1.1.1 的证书;大多证书在签发后立即被 revoke。
- Cloudflare 在文档中提到其本来早就应该通过 Certificiate Transparency 监测获知此问题,但由于数个原因监测未能奏效。
blog.cloudflare.com/~
#PKI #Cloudflare #FinaCA
Telegram 原文